
Co to jest uwierzytelnianie dwuskładnikowe i jak działa?
Uwierzytelnianie dwuskładnikowe (2FA) to dodatkowa warstwa ochrony konta, która wymaga dwóch niezależnych potwierdzeń tożsamości. Dzięki temu samo poznanie hasła nie wystarcza do zalogowania się – potrzebny jest jeszcze drugi składnik, na przykład kod z aplikacji, telefonu albo klucz sprzętowy.
Jak działa uwierzytelnianie dwuskładnikowe?
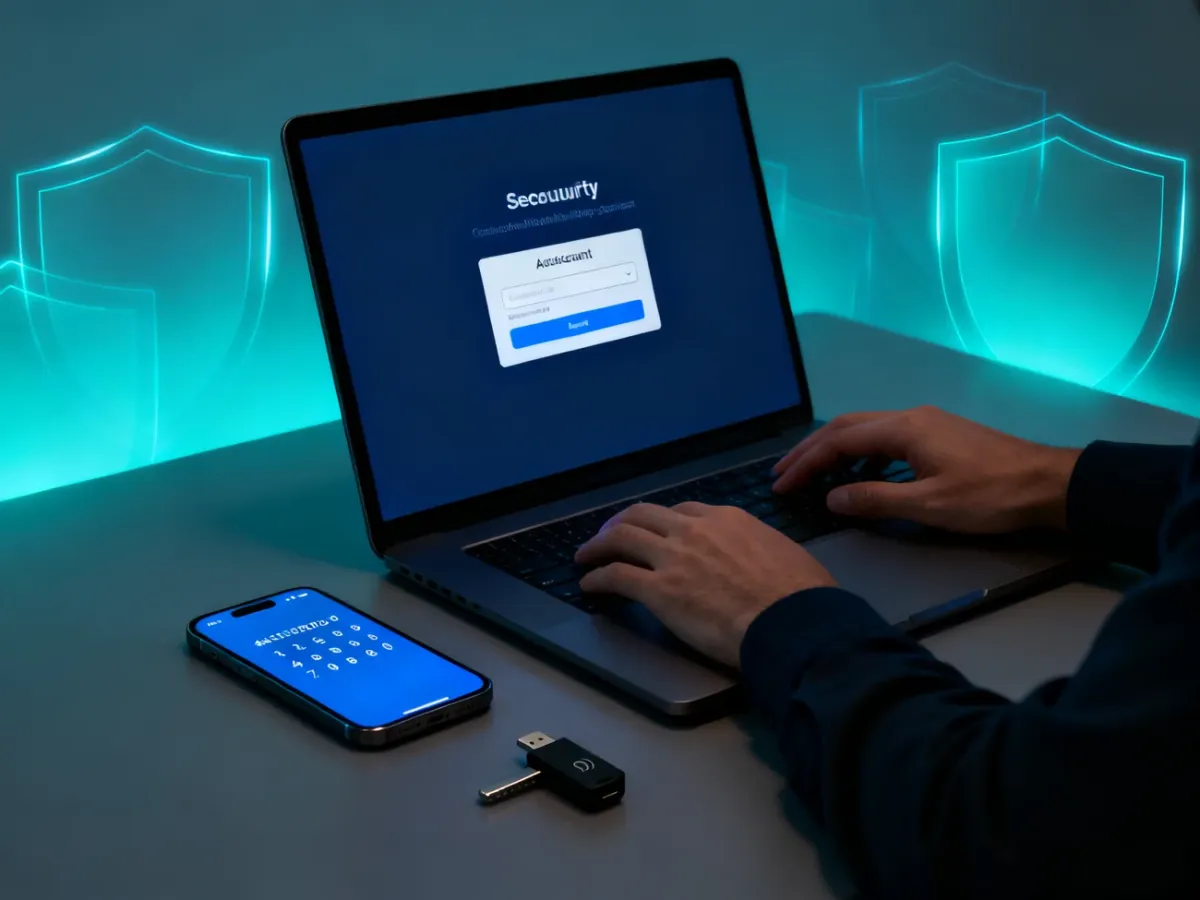
W tradycyjnym logowaniu system sprawdza zwykle tylko coś, co znasz, czyli hasło lub kod PIN. W 2FA dochodzi drugi, niezależny element. Może nim być coś, co posiadasz, na przykład telefon, aplikacja uwierzytelniająca albo klucz bezpieczeństwa, a także cecha biometryczna, taka jak odcisk palca.
Najczęściej proces logowania wygląda następująco:
- Wpisujesz login i hasło.
- Serwis prosi o drugi składnik, na przykład kod SMS, kod z aplikacji lub potwierdzenie na telefonie.
- Po poprawnej weryfikacji otrzymujesz dostęp do konta.
Jeżeli ktoś zdobędzie Twoje hasło, nadal musi pokonać drugą warstwę. Nie daje to całkowitej odporności na każdy rodzaj ataku, ale znacząco ogranicza ryzyko przejęcia konta.
Składniki uwierzytelniania dzielą się na trzy podstawowe kategorie:
- Wiedza – hasło, PIN lub odpowiedź znana tylko użytkownikowi.
- Posiadanie – telefon, aplikacja generująca kody, token albo klucz sprzętowy.
- Biometria – odcisk palca, rozpoznawanie twarzy lub inna cecha fizyczna.
2FA oznacza dokładnie dwa składniki. MFA, czyli uwierzytelnianie wieloskładnikowe, jest szerszym pojęciem i obejmuje logowanie wymagające dwóch lub większej liczby składników.
Którą metodę 2FA wybrać?
Poszczególne metody różnią się poziomem ochrony i wygodą. SMS jest lepszy niż brak dodatkowego zabezpieczenia, ale aplikacja lub klucz sprzętowy zwykle zapewniają większą odporność na przejęcie kodu i phishing.
| Metoda | Poziom bezpieczeństwa | Wygoda | Uwagi |
|---|---|---|---|
| SMS | Podstawowy | Wysoka | Nie wymaga instalowania aplikacji, ale numer telefonu może zostać przejęty w ataku SIM-swap. Kod może też zostać wyłudzony na fałszywej stronie. |
| Aplikacja uwierzytelniająca | Wyższy | Wysoka | Generuje kody jednorazowe, często także bez połączenia komórkowego. Przykładem jest Microsoft Authenticator. |
| Klucz sprzętowy | Bardzo wysoki | Średnia | Fizyczne klucze zgodne z FIDO2 lub WebAuthn dobrze chronią przed phishingiem, ale trzeba mieć je przy sobie. |
Wybierając metodę, sprawdź, jakie opcje oferuje dany serwis i jak wrażliwe dane chroni konto. Dla poczty elektronicznej, bankowości, chmury i kont administratora warto wybrać rozwiązanie mocniejsze niż SMS, jeśli jest dostępne.
Jak włączyć 2FA na koncie?
Opcja konfiguracji znajduje się zwykle w ustawieniach bezpieczeństwa, logowania lub prywatności. Nazwa funkcji może brzmieć „uwierzytelnianie dwuskładnikowe”, „weryfikacja dwuetapowa” albo „logowanie dwuetapowe”. Podczas konfiguracji wybierasz metodę, potwierdzasz urządzenie i wykonujesz próbne logowanie.
Warto zacząć od poczty e-mail. Dostęp do skrzynki często pozwala resetować hasła w innych serwisach, więc jej przejęcie może uruchomić serię kolejnych ataków. Następnie zabezpiecz konta bankowe, społecznościowe, zakupowe i usługi przechowujące pliki.
Co zrobić po utracie telefonu?
Kody zapasowe są najważniejszym zabezpieczeniem awaryjnym podczas konfiguracji 2FA. Serwis zwykle generuje ich kilka lub kilkanaście. Każdy działa tylko raz i może zastąpić zwykły drugi składnik, gdy telefon zostanie zgubiony, uszkodzony albo wyłączony.
Po włączeniu uwierzytelniania dwuskładnikowego wykonaj te czynności:
- Wygeneruj kody zapasowe – znajdziesz je zwykle w ustawieniach bezpieczeństwa konta.
- Zapisz je poza telefonem – możesz je wydrukować albo przechować w bezpiecznym menedżerze haseł.
- Nie wysyłaj ich innym osobom – kody dają dostęp podobnie jak drugi składnik.
- Odśwież listę po wykorzystaniu kodów – wygeneruj nowy zestaw, gdy poprzedni się kończy.
- Dodaj zapasową metodę logowania – na przykład drugi klucz lub inną aplikację, jeśli serwis na to pozwala.
Nie przechowuj jedynej kopii kodów w tym samym telefonie, który służy do logowania. Gdy utracisz dostęp do telefonu i nie masz kodów ani alternatywnej metody, odzyskanie konta może wymagać kontaktu z obsługą serwisu. Nie zawsze kończy się ono powodzeniem.
2FA to dziś podstawowy element higieny cyfrowej. Nie zastępuje silnego, unikatowego hasła ani ostrożności wobec phishingu, ale stanowi prostą i niedrogą warstwę ochrony, która może zatrzymać osobę mającą już Twoje hasło.

